Guía
SAQ D de PCI DSS: el cuestionario completo, y cómo hacerlo más pequeño
El SAQ D de PCI DSS es el cuestionario para quien no encaja en un formulario más corto. Cubre casi todos los requisitos y puede superar las 300 preguntas, así que el trabajo real es reducir el alcance antes de empezar.
- Preparamos, un QSA evalúa
- Rangos de precio publicados
- Estimación por escrito, todo por correo
Quién debe usar el SAQ D de PCI DSS
Aplica cuando ningún otro formulario corresponde. Por ejemplo, suelen caer aquí los comercios que almacenan datos de tarjetas, combinan varios canales o ejecutan software de pago en su propia red. Los proveedores de servicios que pueden autoevaluarse usan otra versión del D. Los formularios están en la biblioteca de documentos del PCI SSC.
Por qué es tan largo
Cubre casi los doce requisitos, porque su entorno toca datos de tarjetas directamente. Por eso pide controles de red, registros, pruebas, políticas y más.
| Versión | Para |
|---|---|
| SAQ D para comercios | Comercios que no califican para un formulario más corto. |
| SAQ D para proveedores de servicios | Proveedores de servicios autorizados a autoevaluarse. |
Revisión de preparación para el SAQ D
Marque lo que ya es cierto.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Cómo reducir el alcance antes del SAQ D de PCI DSS
Reducir el alcance es el mayor ahorro. Considere dejar de almacenar datos, tokenizar los datos de tarjetas o usar terminales con cifrado validado.
- Deje de almacenar números de tarjeta que no necesita
- Tokenice mediante su proveedor de pagos
- Segmente la red para que menos sistemas queden en el alcance
- Use terminales con cifrado punto a punto validado
Cada paso saca sistemas del entorno de tarjetas. Así, las preguntas que quedan son más fáciles de responder.
Cuándo se exige una evaluación completa
La autoevaluación no siempre está permitida. Por ejemplo, los comercios de Nivel 1 suelen necesitar un Informe sobre Cumplimiento (ROC) de un QSA. Además, su adquirente puede exigir un evaluador sin importar el nivel.
Nuestro papel con el SAQ D de PCI DSS
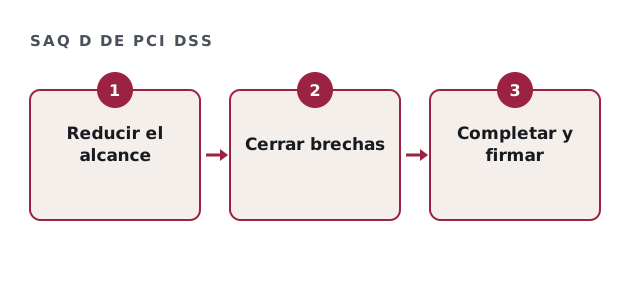
Reducimos el alcance, cerramos brechas y preparamos las evidencias para el cuestionario. Pero lo firma su alta dirección, y no somos un QSA.
Además, deje constancia de cada decisión de alcance, como por qué un sistema queda fuera del entorno de tarjetas. Evaluadores y adquirentes piden ese razonamiento, y una nota clara ahorra tiempo.
Preguntas sobre el SAQ D de PCI DSS
¿Qué tan largo es el SAQ D de PCI DSS?
Puede superar las 300 preguntas, según la versión y el alcance.
¿Podemos pasar a un SAQ más corto?
A menudo sí, reduciendo el alcance, por ejemplo al dejar de almacenar o usar pagos alojados.
¿El SAQ D de PCI DSS necesita un evaluador?
No, es una autoevaluación, salvo que su nivel o su adquirente exijan un QSA.
¿Quién lo firma?
Su alta dirección.
Guías relacionadas
Reduzca su alcance antes del SAQ D
Describa cómo recibe y almacena los pagos. Le respondemos con opciones de alcance y una estimación por escrito.
Quiero mi estimación por escrito