Guía
Alcance PCI DSS: lo que define el tamaño de su evaluación
El alcance PCI DSS decide qué sistemas, personas y procesos cubre la evaluación. Como cada requisito aplica a todo lo del alcance, es el mayor factor de esfuerzo y de costo.
- Preparamos, un QSA evalúa
- Rangos de precio publicados
- Estimación por escrito, todo por correo
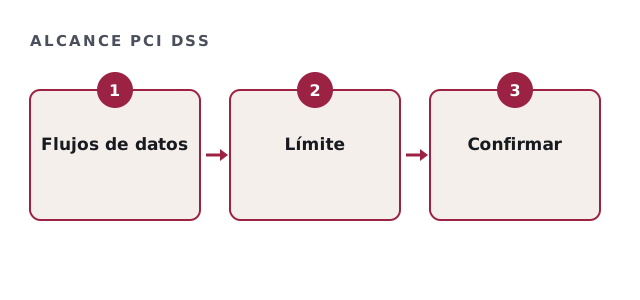
Qué incluye el alcance PCI DSS
El alcance empieza en el entorno de datos del tarjetahabiente, es decir, los sistemas que almacenan, procesan o transmiten datos de tarjetas. Luego suma los sistemas que se conectan a ellos o pueden afectar su seguridad.
Así, el alcance es más amplio que el sistema de pago. Por ejemplo, una estación de administración que gestiona el servidor de pagos suele estar en el alcance.
Qué mete sistemas en el alcance PCI DSS
Casi todas las sorpresas de alcance vienen de unas pocas rutas comunes, listadas en la tabla.
| Situación | Efecto en el alcance |
|---|---|
| Datos de tarjetas guardados en un sistema | Sistema en el alcance |
| El sistema se conecta al entorno de pagos | Normalmente en el alcance |
| Cuentas o herramientas de administración compartidas | Mete a los sistemas conectados |
| Red plana sin segmentación | Gran parte de la red en el alcance |
| Números de tarjeta en correos o tickets | Esas herramientas en el alcance |
Revisión del alcance PCI DSS
Marque lo que ya sabe.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Cómo cambia la segmentación el alcance PCI DSS
La segmentación aísla el entorno de pagos del resto de la red, y menos sistemas quedan en el alcance. Pero debe probarse: cada 12 meses en comercios y cada seis meses en proveedores de servicios.
Tercerizar las páginas de pago o usar cifrado punto a punto validado también puede reducir mucho el alcance. Revise primero el flujo de pago.
Por qué el alcance define la tarifa
Más sistemas implican más entrevistas, más evidencias y más muestreo. Por eso las cotizaciones de un QSA o de una consultoría siguen de cerca al alcance.
Reducir primero el alcance suele ahorrar más que negociar cualquier precio.
Confirme su alcance de PCI DSS cada año
El alcance cambia cuando cambian los sistemas. Confírmelo al menos una vez al año y tras cambios importantes, y documente cómo llegó al límite.
Mantenga también el diagrama de flujo de datos y el inventario al día con la decisión de alcance.
Dónde ayuda Ashcroft
Trazamos los flujos de tarjetas, probamos con usted la lógica del alcance y documentamos el límite para su QSA. Nuestro análisis de brechas cuesta $8,000–$40,000. No somos un QSA. La norma está en la biblioteca de documentos del PCI SSC.
Preguntas sobre el alcance PCI DSS
¿Quién decide el alcance PCI DSS?
Lo define la entidad, y el QSA lo valida durante la evaluación.
¿Se puede reducir el alcance PCI DSS?
Sí, con segmentación, tercerización y eliminando datos de tarjetas guardados.
¿Cada cuánto debe revisarse el alcance PCI DSS?
Al menos cada año y tras cambios importantes.
¿Una línea telefónica está en el alcance?
Puede estarlo, si pasan números de tarjeta por ella. Revise el flujo de pago.
Guías relacionadas
Defina bien su alcance PCI DSS desde el inicio
Indíquenos sus canales de pago y su hosting. Le enviamos una estimación por escrito, normalmente en un día hábil.
Quiero mi estimación por escrito