Guía
Datos del tarjetahabiente, y por qué encontrarlos va primero
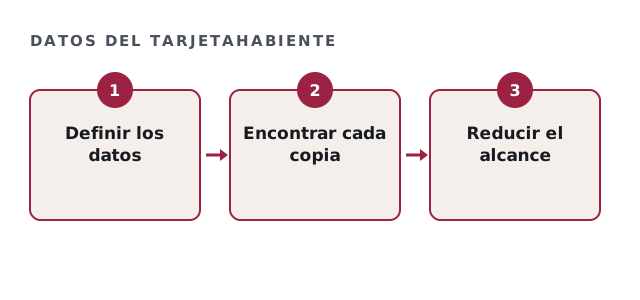
Los datos del tarjetahabiente definen su alcance de PCI DSS. Toda evaluación empieza por encontrar dónde se almacenan, procesan o transmiten, incluidos los lugares que nadie planeó.
- Preparamos, un QSA evalúa
- Rangos de precio publicados
- Estimación por escrito, todo por correo
Qué cuenta como datos del tarjetahabiente
El número de cuenta principal es el elemento central. Otros elementos cuentan cuando se guardan junto con él.
| Elemento | Categoría |
|---|---|
| Número de cuenta principal | Datos del tarjetahabiente |
| Nombre del tarjetahabiente | Datos del tarjetahabiente, si va con el PAN |
| Fecha de vencimiento | Datos del tarjetahabiente, si va con el PAN |
| Código de servicio | Datos del tarjetahabiente, si va con el PAN |
| Datos completos de banda, código de seguridad, PIN | Datos sensibles de autenticación |
Datos del tarjetahabiente frente a datos sensibles de autenticación
Juntos forman lo que la norma denomina datos de cuenta. Sin embargo, los datos sensibles de autenticación nunca se guardan tras la autorización, así que las reglas difieren mucho.
Revisión de búsqueda de datos de tarjetas
Marque lo que puede mostrar hoy.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Dónde se esconden los datos del tarjetahabiente
La base de datos planeada rara vez es el problema. Los números de tarjeta aparecen, por ejemplo, en correos y registros.
- Correos de clientes y transcripciones de chat
- Grabaciones telefónicas
- Registros de aplicaciones
- Hojas de cálculo y exportaciones
- Respaldos
Cómo reducir su alcance
Menos datos, evaluación más pequeña. Por eso las páginas de pago alojadas, la tokenización y las soluciones de cifrado validadas suelen reducir mucho el alcance.
Dónde ayudamos
Hacemos la búsqueda de datos y diseñamos la reducción de alcance antes de la evaluación. El análisis de brechas cuesta $8,000–$40,000. No somos un QSA. Las definiciones están en la biblioteca de documentos del PCI SSC.
Repita además la búsqueda tras cambios importantes: un CRM o un chat nuevo puede empezar a recopilar números sin que nadie lo note. Trate la búsqueda como rutina y enseñe al personal una regla simple: nunca anotar ni pegar un número de tarjeta completo.
Preguntas sobre los datos del tarjetahabiente
¿Basta un número de tarjeta solo para que cuente?
Sí. El PAN por sí solo está en el alcance, aunque no tenga nombre ni fecha.
¿Un número truncado sigue contando como datos del tarjetahabiente?
Los números bien truncados suelen quedar fuera del alcance, pero el método debe cumplir la norma.
¿Dónde debe empezar la búsqueda de datos del tarjetahabiente?
Con un diagrama de flujo de datos, y luego una búsqueda de números guardados en los sistemas.
¿Podemos guardar el CVV para cobros recurrentes?
No. Los códigos de seguridad no se guardan tras la autorización.
Guías relacionadas
Encuentre sus datos del tarjetahabiente antes que su evaluador
Envíe cinco respuestas sobre sus sistemas y le enviamos una estimación por escrito, normalmente en un día hábil. Liste las herramientas de soporte y reembolsos, donde suelen esconderse números de tarjeta, y cualquier cambio reciente en sus sistemas. Así la estimación refleja dónde está el trabajo real.
Quiero mi estimación por escrito