Guía
El escaneo interno PCI DSS, trimestre a trimestre
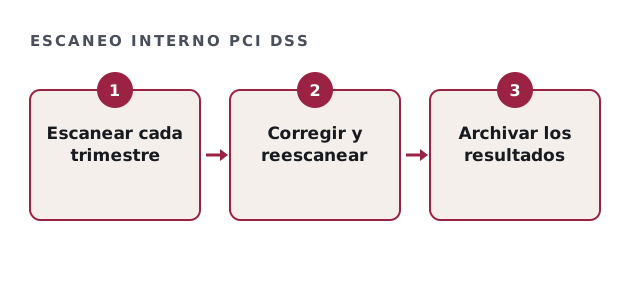
Un escaneo interno PCI DSS revisa cada tres meses los sistemas dentro de su red. A diferencia del escaneo externo, no requiere un Proveedor Aprobado de Escaneo, pero sí disciplina.
- Preparamos, un QSA evalúa
- Rangos de precio publicados
- Estimación por escrito, todo por correo
Qué es un escaneo interno PCI DSS
Es un escaneo automatizado de los sistemas internos en el alcance. Encuentra debilidades conocidas antes que un atacante dentro de la red. Además, complementa el escaneo externo, que debe hacer un ASV.
Reglas del escaneo interno PCI DSS
La versión 4.0 de la norma fija un ritmo claro. Sin embargo, los comercios tropiezan en el detalle.
| Regla | Qué significa |
|---|---|
| Frecuencia | Al menos cada tres meses, y tras cambios importantes. |
| Resolución | Hallazgos de alto riesgo y críticos corregidos, y luego reescaneados para confirmar. |
| Autenticación | Los escaneos usan credenciales, así que ven más que una vista externa. |
| Quién lo hace | Personal calificado o un tercero, con independencia de los sistemas. |
Revisión del escaneo interno PCI DSS
Marque lo que es cierto para los últimos cuatro trimestres.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Brechas comunes del escaneo interno PCI DSS
Un trimestre perdido es la brecha más común. Por ejemplo, un escaneo falla en marzo y nadie lo repite antes de abril.
- Un trimestre sin resultado limpio
- Sistemas que faltan en el alcance del escaneo
- Hallazgos cerrados sin reescaneo
- Credenciales del escáner que ya no funcionan
Escaneo interno frente a externo
Los escaneos externos miran a internet y requieren un ASV. Los internos miran a su propia red y pueden hacerse internamente. Por eso necesita ambos, y cada uno tiene su propio rastro de evidencias.
Dónde ayudamos
No somos un ASV ni un QSA. Pero fijamos el ritmo de escaneo, revisamos resultados y cerramos brechas antes de su evaluación. Para el lado externo, los proveedores aprobados están en la lista oficial de Proveedores Aprobados de Escaneo.
Preguntas sobre el escaneo interno PCI DSS
¿Un escaneo interno PCI DSS necesita un ASV?
No. Un ASV solo se exige para los escaneos externos.
¿Y si nos saltamos un escaneo interno PCI DSS?
Hágalo cuanto antes y registre por qué. Un QSA preguntará por cualquier hueco.
¿Un escaneo interno PCI DSS es lo mismo que una prueba de penetración?
No. El escaneo es automatizado, mientras que la prueba de penetración es manual y más profunda.
¿Qué hallazgos deben corregirse?
Los de alto riesgo y los críticos, con un reescaneo que lo demuestre.
Guías relacionadas
Fije el ritmo de su escaneo interno PCI DSS
Envíe cinco respuestas sobre su entorno y reciba una estimación por escrito, normalmente en un día hábil.
Quiero mi estimación por escrito