Guía
SAQ A de PCI DSS: el formulario más corto, y quién califica de verdad
El SAQ A de PCI DSS es el cuestionario de autoevaluación más corto. Corresponde a comercios que tercerizan todo el manejo de tarjetas con un proveedor que cumple, así que ningún dato de tarjeta toca sus sistemas.
- Preparamos, un QSA evalúa
- Rangos de precio publicados
- Estimación por escrito, todo por correo
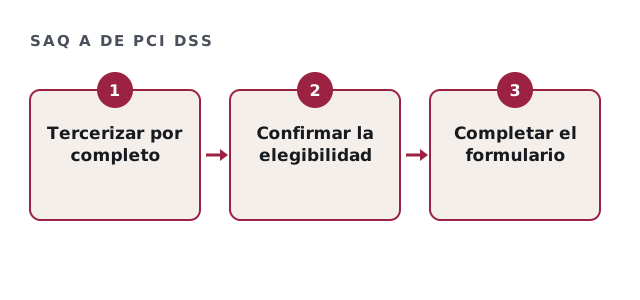
Quién califica para el SAQ A de PCI DSS
La elegibilidad es estricta, así que revise cada condición, no solo la obvia. El formulario está en la biblioteca de documentos del PCI SSC.
- Solo acepta transacciones sin tarjeta presente
- Todo el procesamiento está tercerizado con un proveedor que cumple
- Sus sistemas nunca almacenan, procesan ni transmiten datos de tarjetas
- Las páginas de pago son por completo del proveedor
- Usted confirmó que el proveedor cumple
Redirecciones y marcos de pago incrustados
Una redirección a una página de pago alojada o un marco incrustado del proveedor puede mantenerle en el SAQ A. Pero si su propia página entrega scripts que afectan el formulario de pago, suele pasar al SAQ A-EP. El detalle técnico decide el formulario.
Revisión de elegibilidad para el SAQ A de PCI DSS
Marque cada afirmación cierta. Para el SAQ A, las cinco deben serlo.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Qué pregunta el SAQ A de PCI DSS
El formulario cubre pocos requisitos, como gestionar contraseñas en sus sistemas y llevar una lista de proveedores de servicios. Además, la versión 4.0.1 cambió algunos puntos sobre scripts, así que use el formulario vigente, no una copia vieja.
| Tema | Ejemplo de pregunta |
|---|---|
| Proveedores | ¿Lleva una lista de proveedores y de su cumplimiento? |
| Sitio web | ¿Su sitio está protegido contra cambios no autorizados? |
| Incidentes | ¿Tiene un plan de respuesta a incidentes? |
Errores que descalifican a los comercios
Los errores comunes son recibir datos de tarjeta por correo o por teléfono, guardar números de tarjeta en papel y añadir scripts de analítica a la página de pago. Cada uno puede sacarle del SAQ A, así que revíselos con honestidad.
Si alguno aplica, la solución suele ser sencilla. Por ejemplo, dejar de recibir números de tarjeta por correo puede devolverle la elegibilidad.
Nuestro papel con el SAQ A de PCI DSS
Revisamos la elegibilidad y le ayudamos a completar el formulario con precisión. Pero lo firma su alta dirección, y no somos un QSA.
Preguntas sobre el SAQ A de PCI DSS
¿El SAQ A de PCI DSS basta para una tienda en línea pequeña?
A menudo sí, si un proveedor que cumple aloja toda la página de pago.
¿Necesitamos escaneos ASV con el SAQ A?
Varían según la versión y el adquirente, así que confírmelo con su adquirente.
¿Qué nos lleva del SAQ A de PCI DSS al A-EP?
Normalmente, que su propia página afecte el formulario de pago, por ejemplo con scripts.
¿Quién lo firma?
Su alta dirección, después de completarlo con honestidad.
Guías relacionadas
Confirme que califica para el SAQ A
Describa su checkout. Le confirmamos el formulario probable y, si necesita ayuda, una estimación por escrito.
Quiero mi estimación por escrito