Guía
Incumplimiento PCI DSS: cuánto cuesta y cómo volver al camino
El incumplimiento PCI DSS rara vez es una sola multa dramática. Los costos llegan a través de su adquirente, de cargos mensuales y, tras una filtración, de facturas mucho mayores. Conviene entender la cadena.
- Preparamos, un QSA evalúa
- Rangos de precio publicados
- Estimación por escrito, todo por correo
Cómo le llegan las sanciones
Las marcas de tarjetas pueden sancionar a los adquirentes, y estos trasladan los costos a los comercios por contrato. Por eso su acuerdo con el banco decide lo que usted paga. La norma está en la biblioteca de documentos del PCI SSC.
Costos típicos del incumplimiento PCI DSS
Los montos varían según el adquirente y el caso. Sin embargo, los patrones comunes son conocidos.
| Costo | Cómo se ve |
|---|---|
| Sanciones mensuales | Se reportan desde unos $5,000 al mes hacia arriba. |
| Cargos por incumplimiento | Cobros extra en su estado de cuenta de comercio. |
| Costos de una filtración | Análisis forense, reposición de tarjetas y comisiones más altas. |
| Medidas sobre la cuenta | Tasas más altas, o fin de la aceptación de tarjetas. |
Revisión de riesgo de incumplimiento PCI DSS
Marque cada afirmación cierta. Más marcas, más riesgo.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
El incumplimiento PCI DSS es común
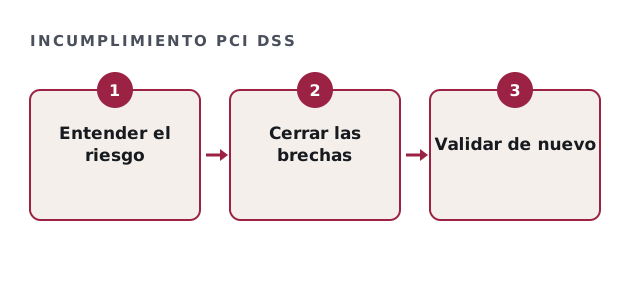
Alrededor del 45 por ciento de las empresas ha reprobado una evaluación en algún momento. Reprobar es común, no una vergüenza. Lo que importa es cerrar las brechas rápido y validar de nuevo.
Cómo recuperarse del incumplimiento PCI DSS
Empiece con un análisis de brechas y corrija primero lo de mayor riesgo. Corregir lo que encuentra un análisis de brechas suele tomar de tres a seis meses. Además, avise a su adquirente que está trabajando en ello, porque un plan suele aliviar la presión.
- Haga un análisis de brechas frente a la versión 4.0.1
- Corrija primero los hallazgos de mayor riesgo
- Complete el SAQ o la evaluación correcta
- Envíe a su adquirente una AOC actualizada
Nuestro papel
Hacemos el análisis de brechas y le ayudamos a remediar. Sin embargo, no somos un QSA, así que la validación siempre la hace usted en un cuestionario o un evaluador independiente.
La comunicación con su adquirente también importa. Un plan breve por escrito y con fechas suele darle tiempo, porque demuestra que el problema se está atendiendo.
Preguntas sobre el incumplimiento PCI DSS
¿El incumplimiento PCI DSS es ilegal?
Normalmente no. PCI DSS es contractual, pero tras una filtración también pueden aplicar leyes de protección de datos.
¿Quién nos multa?
Las marcas de tarjetas sancionan a los adquirentes, que trasladan los costos por su contrato.
¿El incumplimiento PCI DSS puede cerrar nuestra cuenta de comercio?
En casos graves, sí, así que atienda pronto las cartas del adquirente.
¿Qué tan rápido podemos corregirlo?
A menudo en tres a seis meses, según las brechas.
Guías relacionadas
Vuelva al cumplimiento con un plan
Envíenos la carta de su adquirente. Le respondemos con una estimación por escrito para un análisis de brechas y un plan de remediación.
Quiero mi estimación por escrito