Guía
Respuesta a incidentes PCI DSS: un plan que usted de verdad probó
La respuesta a incidentes PCI DSS está en el requisito 12.10. Exige un plan escrito, personas listas para actuar a cualquier hora y una prueba anual. Un documento en un cajón no basta.
- Preparamos, un QSA evalúa
- Rangos de precio publicados
- Estimación por escrito, todo por correo
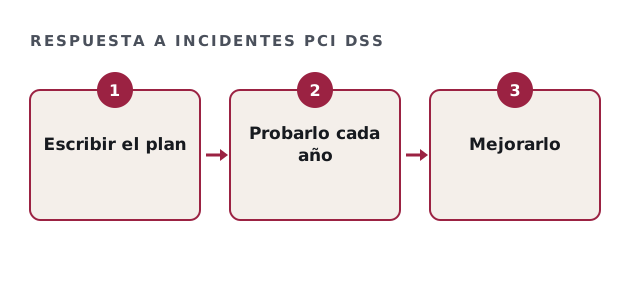
Qué exige el 12.10 para la respuesta a incidentes PCI DSS
El requisito tiene varias partes, así que revise cada una por separado. El texto está en la biblioteca de documentos del PCI SSC.
| Parte | Qué pide |
|---|---|
| 12.10.1 | Un plan escrito de respuesta a incidentes. |
| 12.10.2 | Revisar y probar el plan al menos cada 12 meses. |
| 12.10.3 | Personal disponible para responder a toda hora. |
| 12.10.4 | Capacitación para ese personal. |
| 12.10.5 | Alertas de monitoreo incluidas en el plan. |
| 12.10.7 | Procedimientos para números de tarjeta hallados donde no deberían. |
Qué debe cubrir un plan de respuesta a incidentes PCI DSS
Un plan útil es breve y concreto. Nombra personas, pasos y contactos, no principios generales.
- Roles, con suplentes
- Cómo contener un posible compromiso
- A quién notificar, incluidos su adquirente y las marcas de tarjetas
- Cómo preservar evidencias para el análisis forense
- Cómo restablecer la operación normal
Revisión de respuesta a incidentes PCI DSS
Marque lo que ya tiene.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Cómo probar la respuesta a incidentes PCI DSS
La prueba habitual es un ejercicio de mesa. Por ejemplo, recorra un posible skimmer en la página de pago, desde la primera alerta hasta el aviso al adquirente. Luego anote qué salió bien y qué debe cambiar, porque ese registro es su evidencia.
Datos de tarjetas inesperados en PCI DSS
La versión 4.0.1 añadió el 12.10.7, que pide procedimientos cuando aparecen números de tarjeta fuera del entorno de tarjetas. Su plan necesita una ruta para ese hallazgo, incluido cómo eliminar los datos y encontrar la causa.
Nuestro papel
Ayudamos a escribir, probar y mejorar el plan. Sin embargo, no somos un QSA, así que la validación queda en sus manos o en las de su evaluador.
Mantenga el plan lo bastante breve para usarlo bajo presión. Unas pocas páginas con nombres, números y pasos valen más que un documento largo que nadie encuentra durante un incidente.
Preguntas sobre la respuesta a incidentes PCI DSS
¿Cada cuánto debe probarse el plan de respuesta a incidentes PCI DSS?
Al menos una vez cada 12 meses.
¿Un ejercicio de mesa cuenta como prueba de respuesta a incidentes PCI DSS?
Sí, cuando se documenta con lecciones y cambios.
¿A quién debemos avisar ante una posible filtración?
Su plan debe nombrar a su adquirente y seguir las reglas de las marcas.
¿Basta un plan general de incidentes de TI?
Solo si cubre los pasos propios de tarjetas que enumera el requisito.
Guías relacionadas
Escriba y pruebe su plan antes de necesitarlo
Cuéntenos qué plan tiene hoy, si tiene uno. Le enviamos una estimación por escrito para redactarlo y probarlo en un ejercicio de mesa.
Quiero mi estimación por escrito