Guía
PCI DSS y el almacenamiento del CVV: casi siempre, no
La regla de PCI DSS sobre el almacenamiento del CVV es simple: el código de seguridad no se guarda tras la autorización, ni cifrado. Cualquier lugar que lo conserve, de una base de datos a una libreta, es un hallazgo grave.
- Preparamos, un QSA evalúa
- Rangos de precio publicados
- Estimación por escrito, todo por correo
Qué dice PCI DSS sobre el almacenamiento del CVV
Los códigos de seguridad son datos sensibles de autenticación, como los datos completos de banda y los bloques de PIN. El requisito 3.3.1 prohíbe conservarlos tras la autorización. La norma está en la biblioteca de documentos del PCI SSC.
| Dato | ¿Se guarda tras la autorización? |
|---|---|
| Número de tarjeta (PAN) | Solo si se necesita, y protegido. |
| Fecha de vencimiento y nombre | Se permite con protección. |
| Código de seguridad (CVV/CVC) | No. |
| Datos completos de banda | No. |
| PIN o bloque de PIN | No. |
El almacenamiento del CVV en PCI DSS antes de autorizar
Los datos pueden guardarse un momento mientras se autoriza el pago, pero la versión 4.0.1 exige cifrarlos con criptografía robusta. Todo almacenamiento temporal requiere un diseño cuidadoso.
Revisión de PCI DSS sobre el CVV
Marque cada afirmación que sea cierta. Todas deberían serlo.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Errores de almacenamiento del CVV en PCI DSS
Los códigos acaban donde nadie los espera, así que busque a fondo, no solo en la base de datos de pagos.
- Notas de pedidos y tickets de soporte
- Bandejas de correo y hojas de cálculo
- Grabaciones telefónicas con códigos dictados
- Registros de aplicaciones y salidas de depuración
Cada uno cuenta como almacenamiento, así que buscar en todas las herramientas suele ser el primer paso más valioso.
Pagos recurrentes sin guardar el CVV, según PCI DSS
El cobro recurrente no requiere almacenamiento del CVV tras el primer pago. Los proveedores usan tokens, así que nunca hace falta guardarlo.
Nuestro papel
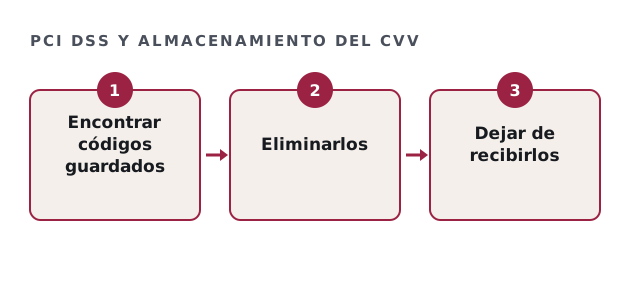
Ayudamos a encontrar y eliminar códigos guardados, y cambiamos los procesos para que dejen de llegar. Pero no somos un QSA: la validación queda en sus manos o en las de su evaluador.
Revise también las herramientas de terceros que tocan pedidos. Un complemento de mesa de ayuda, por ejemplo, puede causar almacenamiento del CVV al copiar notas con códigos.
Preguntas sobre PCI DSS y el CVV
¿El cifrado permite el almacenamiento del CVV en PCI DSS?
No. Cifrar no vuelve aceptable guardarlo tras la autorización.
¿Las reglas de PCI DSS sobre el almacenamiento del CVV aplican al papel?
Sí. Los códigos escritos también son datos guardados.
¿Cómo evitan los pagos con tarjeta guardada el almacenamiento del CVV en PCI DSS?
Con tokens del proveedor, así el código no vuelve a necesitarse.
¿Alguna empresa está exenta?
Los emisores de tarjetas tienen excepciones acotadas, pero los comercios no.
Guías relacionadas
Encuentre y elimine los códigos de seguridad guardados
Indíquenos por dónde entran datos de tarjetas a su empresa. Le enviamos una estimación por escrito para localizarlos y limpiarlos.
Quiero mi estimación por escrito