Guía
PCI DSS 4.0 y 4.0.1: qué cambió y qué significa hoy
PCI DSS 4.0 reemplazó a la versión 3.2.1, y la 4.0.1 es el texto vigente. Los requisitos con fecha futura son obligatorios desde el 31 de marzo de 2025, y toda evaluación los incluye.
- Preparamos, un QSA evalúa
- Rangos de precio publicados
- Estimación por escrito, todo por correo
Por qué PCI DSS 4.0 importa ahora
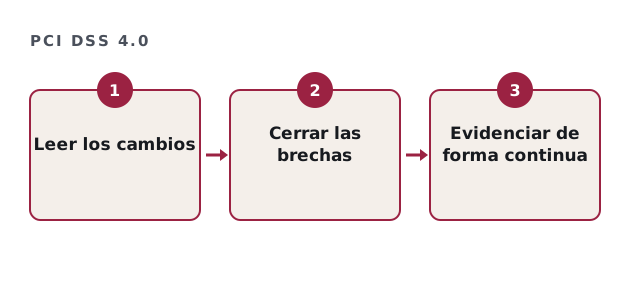
La fecha límite ya pasó. Una empresa que no ha revisado sus controles desde 2024 casi seguro va atrasada. La versión 4.0.1 introdujo 51 requisitos nuevos, y las evaluaciones ya los prueban. La norma está en la biblioteca de documentos del PCI SSC.
Los cambios que sorprenden a la mayoría
Tres requisitos causan la mayoría de las sorpresas, porque tocan sistemas de uso diario.
| Requisito | Qué pide |
|---|---|
| 6.4.3 | Inventariar, autorizar y justificar cada script de la página de pago. |
| 11.6.1 | Detectar cambios no autorizados en la página de pago. |
| 8.4.2 | Autenticación multifactor para todo acceso al entorno de tarjetas. |
| 12.10.7 | Responder cuando aparecen números de tarjeta donde no deberían. |
Revisión de preparación para PCI DSS 4.0
Marque lo que ya tiene listo para los requisitos nuevos.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
El enfoque personalizado de PCI DSS 4.0
La versión 4.0 añadió un enfoque personalizado, que permite cumplir el objetivo de un requisito a su manera. Sin embargo, exige más documentación y más trabajo del evaluador, así que casi todas las empresas pequeñas usan el enfoque definido.
Evidencias continuas, no prisas una vez al año
PCI DSS 4.0 espera que los controles funcionen todo el año. Por ejemplo, un puerto mal configurado que detecte un escaneo puede romper el cumplimiento a mitad de año. Por eso, juntar evidencias a prisa una vez al año ya no funciona.
La respuesta práctica es un calendario. Las tareas recurrentes, como revisar registros y escanear, necesitan responsables y fechas, y así las evidencias se acumulan.
Nuestro papel con PCI DSS 4.0
Hacemos análisis de brechas frente a la versión 4.0.1 y le ayudamos a cerrar lo encontrado. Sin embargo, no somos un QSA, así que la evaluación formal la realiza siempre un evaluador independiente que podemos presentarle.
Si no sabe por dónde empezar, empiece por la página de pago. Los requisitos 6.4.3 y 11.6.1 se centran ahí, así que un proyecto suele cerrar dos brechas a la vez.
Preguntas sobre PCI DSS 4.0
¿PCI DSS 4.0 es lo mismo que 4.0.1?
La 4.0.1 es una revisión limitada de la 4.0, y ahora es la versión que se usa.
¿Cuándo se volvieron obligatorios los requisitos nuevos?
El 31 de marzo de 2025, así que las evaluaciones desde entonces los incluyen.
¿PCI DSS 4.0 afecta a los comercios con SAQ A?
Sí, aunque después se quitaron del SAQ A algunos requisitos sobre scripts, así que revise el formulario vigente.
¿La versión 3.2.1 sigue siendo válida?
No. Se retiró, así que las evaluaciones usan la versión 4.0.1.
Guías relacionadas
Cierre sus brechas de PCI DSS 4.0
Cuéntenos cómo recibe los pagos. Le enviamos una estimación por escrito para un análisis de brechas frente a la versión 4.0.1.
Quiero mi estimación por escrito