Guía
Pruebas de segmentación PCI, y las evidencias que pedirá su QSA
Las pruebas de segmentación PCI demuestran que las redes que declara fuera del alcance de verdad no llegan al entorno de datos del tarjetahabiente. Protegen la reducción de alcance que mantiene su evaluación más pequeña.
- Preparamos, un QSA evalúa
- Rangos de precio publicados
- Estimación por escrito, todo por correo
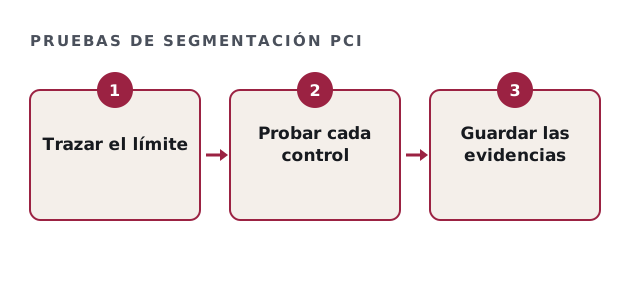
Por qué existen las pruebas de segmentación PCI
La segmentación es opcional en PCI DSS. Sin embargo, si la usa para reducir el alcance, debe demostrar que funciona. Si no, todo sistema conectado vuelve al alcance y la evaluación crece.
Por eso la prueba no es un trámite. Es la evidencia detrás del límite que usted trazó.
Cada cuánto se hacen las pruebas de segmentación PCI
La frecuencia depende de quién es usted. Además, cualquier cambio en los controles de segmentación exige una nueva prueba.
| Entidad | Frecuencia mínima |
|---|---|
| Comercio | Al menos cada 12 meses, y tras cambios en los controles de segmentación. |
| Proveedor de servicios | Al menos cada seis meses, y tras cambios. |
Revisión previa a las pruebas de segmentación PCI
Marque lo que ya es cierto. Cada punto abierto es una pregunta probable del QSA.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Qué cubren las pruebas de segmentación PCI
La prueba revisa cada método que usa para aislar el entorno de datos del tarjetahabiente, como reglas de firewall, controles de VLAN y grupos de seguridad en la nube.
- Cada control de segmentación en uso, no una muestra
- Rutas desde cada red fuera del alcance hacia el entorno de datos del tarjetahabiente
- Confirmación de que el aislamiento se sostiene
- Resultados escritos que el QSA pueda revisar
Quién puede hacer la prueba
PCI DSS pide una persona calificada con independencia organizacional. Puede ser personal interno, pero no quien administra esos controles. Por eso muchos comercios recurren a una firma externa.
Dónde ayudamos
No somos un QSA, así que no evaluamos. Pero trazamos el límite, revisamos las reglas y ordenamos las evidencias antes de la prueba. La preparación entra en nuestro rango de análisis de brechas de $8,000–$40,000. El texto del requisito está en la biblioteca de documentos del PCI SSC.
Preguntas sobre las pruebas de segmentación PCI
¿Las pruebas de segmentación PCI son obligatorias?
Solo si usa la segmentación para reducir el alcance. Sin ella, toda la red queda en el alcance.
¿Un escaneo de vulnerabilidades sustituye las pruebas de segmentación PCI?
No. Un escaneo lista fallas conocidas, mientras que la prueba revisa si el aislamiento se sostiene.
¿Las pruebas de segmentación PCI cuentan como prueba de penetración?
Son parte del requisito de pruebas de penetración, así que suelen hacerse en el mismo proyecto.
¿Y si la prueba encuentra una ruta hacia el entorno de datos del tarjetahabiente?
Corrija el control y repita la prueba. Mientras tanto, los sistemas conectados se tratan como dentro del alcance.
Guías relacionadas
Prepárese para las pruebas de segmentación PCI
Envíe cinco respuestas sobre su entorno. Le enviamos una estimación por escrito, normalmente en un día hábil, y nada empieza sin su acuerdo.
Quiero mi estimación por escrito