Guía
Registros de auditoría PCI DSS: qué registrar, revisar y conservar
Los registros de auditoría PCI DSS vienen del requisito 10. Piden registrar el acceso a datos de tarjetas, revisar los registros con regularidad y conservarlos un periodo fijo. Registrar sin revisar no aprueba.
- Preparamos, un QSA evalúa
- Rangos de precio publicados
- Estimación por escrito, todo por correo
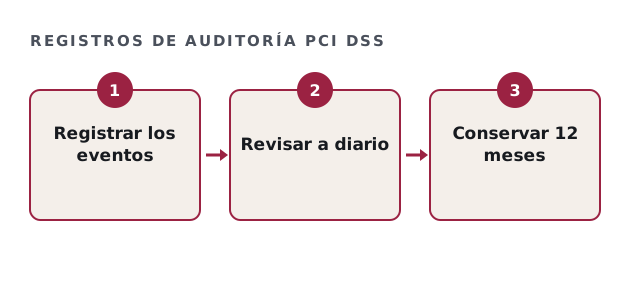
Qué eventos piden los registros de auditoría PCI DSS
El requisito 10 enumera eventos concretos, así que configure el registro para capturar cada uno. El texto está en la biblioteca de documentos del PCI SSC.
- Todo acceso individual a datos del tarjetahabiente
- Todas las acciones de cuentas administrativas
- El acceso a los propios registros de auditoría
- Intentos de acceso inválidos
- Cambios en cuentas y autenticación
- Iniciar, detener o pausar los registros
Conservación y revisión de los registros de auditoría PCI DSS
La regla de conservación tiene dos partes, y ambas importan.
| Regla | Qué pide |
|---|---|
| Conservación | Al menos 12 meses de historial de registros. |
| Acceso inmediato | Los tres meses más recientes, disponibles al momento. |
| Revisión | Eventos de seguridad revisados al menos a diario. |
| Automatización | Se esperan mecanismos de revisión automatizados. |
Revisión de registros de auditoría
Marque lo que ya tiene.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Cumplir sin ahogarse en registros
La revisión diaria suena pesada. Sin embargo, la versión 4.0.1 espera mecanismos automatizados: las herramientas filtran eventos y las personas revisan las alertas. Además, deje constancia de cada revisión, porque el evaluador la pedirá.
Sincronización y protección de los registros de auditoría PCI DSS
Los relojes deben estar sincronizados para que los eventos cuadren entre sistemas. Los registros también deben protegerse contra cambios, porque lo primero que suele hacer un atacante es borrarlos.
En la práctica, eso implica un almacén central con escritura restringida, más alertas cuando el registro se detiene.
Nuestro papel
Diseñamos procesos de registro y revisión que se ajustan a su entorno. Sin embargo, no somos un QSA, así que la validación queda en sus manos o en las de su evaluador.
Empiece por los sistemas dentro del entorno de tarjetas y luego extienda a los conectados con él. Así, los registros de mayor riesgo se cubren primero, y el resto sigue en un orden planeado, no todo a la vez.
Preguntas sobre los registros de auditoría PCI DSS
¿Cuánto tiempo se conservan los registros de auditoría PCI DSS?
Al menos 12 meses, con los últimos tres disponibles al momento.
¿Necesitamos un SIEM?
No estrictamente, pero se espera revisión automatizada, así que una herramienta suele ayudar.
¿Los registros de auditoría PCI DSS exigen que alguien los lea a diario?
Mecanismos automatizados los revisan, y las personas atienden las alertas y dejan constancia.
¿Los propios registros están protegidos?
Sí. El acceso a ellos debe restringirse y registrarse.
Guías relacionadas
Diseñe un registro que apruebe y escale
Cuéntenos cómo es su entorno. Le enviamos una estimación por escrito para el diseño de registros y los procesos de revisión.
Quiero mi estimación por escrito