Guía
El análisis de riesgos específico PCI, en términos simples
Un análisis de riesgos específico PCI justifica cada cuánto se ejecutan ciertos controles. El requisito 12.3.1 lo pide donde la norma le deja elegir la frecuencia, así que cada elección necesita una razón breve por escrito.
- Preparamos, un QSA evalúa
- Rangos de precio publicados
- Estimación por escrito, todo por correo
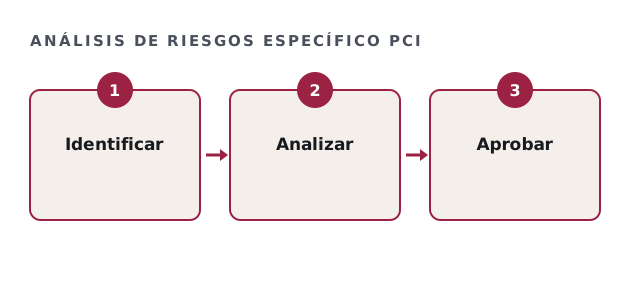
Qué es un análisis de riesgos específico PCI
Algunos requisitos le dejan fijar la frecuencia, por ejemplo, cada cuánto se hace una revisión. El 12.3.1 pide documentar por qué la frecuencia elegida se ajusta al riesgo.
Es un documento breve y enfocado para cada control flexible, no una gran evaluación de riesgos.
Qué incluir en un análisis de riesgos específico PCI
Limite cada análisis a una página. La tabla muestra los campos habituales.
| Campo | Contenido |
|---|---|
| Requisito | Qué control cubre |
| Activo y amenaza | Qué se protege y de qué |
| Factores | Qué eleva o reduce el riesgo |
| Frecuencia | El intervalo elegido y por qué |
| Aprobación | Quién lo aprobó y cuándo |
| Revisión | Cuándo se revisará |
Revisión de sus análisis de riesgos específicos
Marque lo que ya existe.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Cómo redactar un análisis de riesgos específico PCI
Describa el activo, la amenaza y los factores que afectan la probabilidad. Luego indique la frecuencia y explique el razonamiento, en lenguaje simple.
Como el QSA lee la razón, una plantilla copiada sin detalle local generará preguntas.
Cómo aprobarlo y revisarlo
La dirección o quien lidera seguridad aprueba cada uno. Revíselos al menos una vez al año, y actualícelos cuando cambie el entorno.
Así, las frecuencias siguen ajustadas al riesgo real.
Cómo encaja con la evaluación de riesgos general
Su evaluación de riesgos general cubre todo el programa, y los análisis específicos cubren controles individuales. Vincúlelos y mantenga a los mismos responsables.
Así el QSA ve un enfoque coherente.
Dónde ayuda Ashcroft
Listamos los controles que necesitan análisis, redactamos cada uno y armamos los registros de revisión. El trabajo de políticas y documentación cuesta $10,000–$30,000. No somos un QSA. La norma está en la biblioteca de documentos del PCI SSC.
Guarde además los análisis en un solo lugar. Como el QSA los pide juntos, una sola carpeta ahorra tiempo. Nombre cada archivo por número de requisito y anote dentro de cada uno la fecha de la próxima revisión.
Preguntas sobre el análisis de riesgos específico PCI
¿Qué controles necesitan un análisis de riesgos específico PCI?
Aquellos en los que la norma le deja elegir la frecuencia.
¿Qué extensión tiene un análisis de riesgos específico PCI?
Normalmente una página por control.
¿Quién aprueba un análisis de riesgos específico PCI?
La dirección o quien lidera seguridad, con fecha.
¿Es lo mismo que la evaluación de riesgos anual?
No. Cubre un control, no todo el programa.
Guías relacionadas
Redacte cada análisis de riesgos específico PCI
Indíquenos su alcance y sus políticas actuales. Le enviamos una estimación por escrito, normalmente en un día hábil.
Quiero mi estimación por escrito