Guía
Los 12 requisitos PCI DSS, explicados sin tecnicismos
Los 12 requisitos PCI DSS son las reglas que debe seguir cualquier empresa que maneje datos de tarjetas. Los escribieron las marcas de tarjetas y toda evaluación los revisa uno a uno.
- Preparamos, un QSA evalúa
- Rangos de precio publicados
- Estimación por escrito, todo por correo
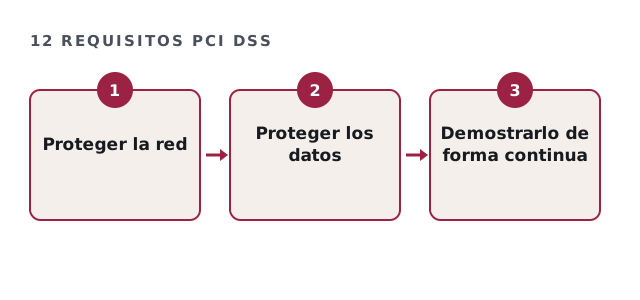
Los 12 requisitos PCI DSS de un vistazo
Los requisitos se agrupan en seis objetivos, así que ayuda leerlos en ese orden. La norma completa está en la biblioteca de documentos del PCI SSC.
| # | El requisito en palabras simples |
|---|---|
| 1 | Instalar y mantener controles de seguridad de red. |
| 2 | Aplicar configuraciones seguras a todos los sistemas. |
| 3 | Proteger los datos de cuenta almacenados. |
| 4 | Cifrar los datos de tarjetas enviados por redes públicas. |
| 5 | Proteger los sistemas contra software malicioso. |
| 6 | Desarrollar y mantener sistemas y software seguros. |
| 7 | Restringir el acceso a lo que cada rol necesita. |
| 8 | Identificar a los usuarios y autenticar el acceso. |
| 9 | Restringir el acceso físico a los datos de tarjetas. |
| 10 | Registrar y monitorear todo acceso. |
| 11 | Probar la seguridad con regularidad. |
| 12 | Respaldar la seguridad con políticas y programas. |
Dónde fallan las empresas con los 12 requisitos PCI DSS
Casi todas las fallas se concentran en pocos puntos. Por ejemplo, el requisito 10 pide registros que alguien revise, mientras que el requisito 11 pide escaneos y pruebas periódicas. Además, el requisito 12 pide políticas escritas que la gente siga. Por eso, esos tres merecen atención temprana.
Revisión rápida de los 12 requisitos PCI DSS
Marque lo que podría evidenciar hoy. Las brechas muestran por dónde empezar.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Qué cambió en la versión 4.0.1
La versión 4.0.1 añadió requisitos PCI DSS nuevos que se volvieron obligatorios el 31 de marzo de 2025. Por ejemplo, el 6.4.3 cubre cada script de su página de pago, el 11.6.1 cubre la detección de manipulaciones en esa página y el 8.4.2 extiende la autenticación multifactor a todo acceso al entorno de tarjetas.
No todos los requisitos aplican a todos
Qué requisitos PCI DSS aplican depende de cómo cobra. Así, una empresa con un checkout totalmente alojado quizá responda solo unos pocos en un cuestionario breve. En cambio, una empresa que almacena datos de tarjetas enfrenta casi todos.
Por eso el alcance va primero. Un entorno de tarjetas más pequeño implica menos sistemas que proteger, menos requisitos que evidenciar y menor costo total.
Nuestro papel con los 12 requisitos PCI DSS
Preparamos a las empresas frente a los requisitos: análisis de brechas, remediación, políticas y evidencias. Sin embargo, no somos un QSA, así que nunca evaluamos. Cuando necesite uno, le presentamos un QSA independiente.
Preguntas sobre los 12 requisitos PCI DSS
¿Los 12 requisitos PCI DSS aplican a todo comercio pequeño?
No siempre. Su tipo de cuestionario decide cuáles aplican, así que un checkout alojado los reduce mucho.
¿Quién escribió los requisitos?
Las marcas de tarjetas, a través del PCI Security Standards Council.
¿Cada cuánto se actualizan los 12 requisitos PCI DSS?
Las versiones mayores llegan cada pocos años. La versión 4.0.1 es la vigente.
¿PCI DSS es una ley?
No. Es una obligación contractual de las marcas de tarjetas, que le transmite su banco.
Guías relacionadas
Prepárese para los 12 requisitos PCI DSS
Cuéntenos cómo recibe los pagos. Le respondemos con una estimación por escrito para la preparación, y le presentamos un QSA cuando lo necesite.
Quiero mi estimación por escrito