Guía
La auditoría interna PCI DSS, antes de la evaluación real
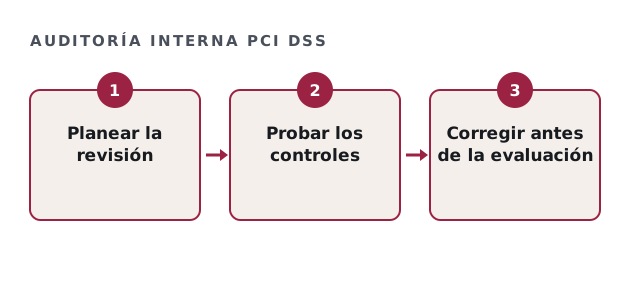
Una auditoría interna PCI DSS prueba sus controles antes de que lo haga un evaluador. Los problemas salen a la luz cuando aún hay tiempo para corregirlos, no en el informe final.
- Preparamos, un QSA evalúa
- Rangos de precio publicados
- Estimación por escrito, todo por correo
Qué es una auditoría interna PCI DSS
Es una revisión interna de los controles de PCI DSS frente a la norma. Sin embargo, no sustituye la validación de un QSA ni un cuestionario de autoevaluación.
Quién hace una auditoría interna PCI DSS
La independencia importa, incluso dentro de la empresa. Quien revisa no debe probar controles que opera.
| Opción | Nota |
|---|---|
| Equipo de auditoría interna | Independiente de la operación, así que sus hallazgos pesan. |
| Evaluador de Seguridad Interno (ISA) | Personal capacitado por el PCI SSC, aceptado por algunas marcas para cierta validación. |
| Consultoría externa de preparación | Mirada fresca y experiencia en lo que revisan los QSA. |
Revisión previa a la auditoría interna PCI DSS
Marque lo que ya hizo este año.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Qué debe probar una auditoría interna PCI DSS
Céntrese donde suelen aparecer hallazgos: revisiones de acceso, registros, escaneos y control de cambios.
- Evidencias de escaneos trimestrales
- Revisiones de acceso y bajas del personal
- Registros de revisión de logs
- Fechas de aprobación de políticas
- Monitoreo de proveedores externos
Cómo convertir la revisión en evidencia
Registre qué probó, qué encontró y cómo lo corrigió. Guarde también las fechas, porque los QSA revisan que los controles funcionaron en el tiempo.
Dónde ayudamos
Hacemos revisiones de preparación con el mismo enfoque que un QSA. El análisis de brechas cuesta $8,000–$40,000. No somos un QSA: preparamos, y usted valida. La norma está en la biblioteca de documentos del PCI SSC.
Comparta además los resultados con la dirección. Como PCI DSS espera que el liderazgo asuma la seguridad, un resumen breve de hallazgos y correcciones deja ese registro. Así la revisión apoya el gobierno además de la preparación. Repítala cada año, porque los controles se desvían entre evaluaciones.
Preguntas sobre la auditoría interna PCI DSS
¿La auditoría interna PCI DSS es obligatoria?
No como requisito con nombre propio. Pero es la mejor forma de evitar sorpresas.
¿Una auditoría interna PCI DSS puede sustituir a un QSA?
No. La validación sigue las reglas de su marca y su adquirente.
¿Cuándo conviene hacer la auditoría interna PCI DSS?
Varios meses antes de la evaluación, para que las correcciones funcionen el tiempo suficiente y generen evidencias.
¿Qué es un ISA?
Un Evaluador de Seguridad Interno, una persona del personal capacitada por el PCI SSC.
Guías relacionadas
Prepárese con una auditoría interna PCI DSS
Envíe cinco respuestas sobre su entorno y la fecha de su evaluación, porque el calendario decide cuántas evidencias pueden acumularse. Le enviamos una estimación por escrito, normalmente en un día hábil, para que la revisión empiece a tiempo y no tarde.
Quiero mi estimación por escrito