Guía
Obligaciones TPSP PCI DSS: cómo gestionar a sus proveedores de servicios externos
Las reglas TPSP PCI DSS cubren a los proveedores de servicios externos que tocan sus datos de tarjetas o su seguridad. Tercerizar una función no terceriza la responsabilidad.
- Preparamos, un QSA evalúa
- Rangos de precio publicados
- Estimación por escrito, todo por correo
Qué es un TPSP en términos de PCI
Un proveedor de servicios externo (TPSP) almacena, procesa o transmite datos de cuenta por usted, o puede afectar su seguridad. Por ejemplo, una empresa de hosting o un servicio de firewall administrado.
Requisitos básicos de TPSP PCI DSS
El requisito 12.8 fija las obligaciones de los comercios, y cada una necesita evidencia.
| Obligación | Evidencia |
|---|---|
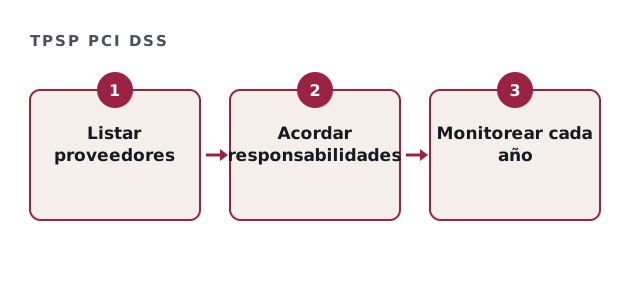
| Listar cada TPSP | Una lista vigente con los servicios descritos. |
| Acuerdos escritos | Contratos que reconocen la responsabilidad de seguridad. |
| Debida diligencia | Revisiones antes de contratar a un proveedor. |
| Monitoreo anual | Prueba del estado PCI DSS de cada proveedor. |
| Matriz de responsabilidades | Qué requisitos gestiona cada parte. |
Revisión de preparación TPSP PCI DSS
Marque lo que ya tiene hoy.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Por qué importa la matriz de responsabilidades TPSP PCI DSS
Las brechas se esconden entre las partes. Por ejemplo, cada lado supone que el otro aplica los parches a un servidor. Una matriz clara evita que los controles se pierdan en el camino.
Cómo revisar el estado TPSP PCI DSS de un proveedor
Pida la Atestación de Cumplimiento del proveedor y revise su fecha y su alcance. Confirme también que cubre los servicios que usted usa.
Dónde ayudamos
Armamos la lista de proveedores, la matriz de responsabilidades y la rutina de monitoreo. No somos un QSA. El texto del requisito está en la biblioteca de documentos del PCI SSC.
Revise también la lista cada vez que compras firme una herramienta nueva. Los servicios nuevos suelen tocar datos de tarjetas de forma indirecta y entrar sin que nadie lo note, así que vincule la lista de proveedores con su proceso de compras. Guarde cada atestación con su fecha de vencimiento, porque una vencida cuenta como evidencia faltante. Así, el monitoreo anual es una rutina breve y no una carrera.
Preguntas sobre TPSP PCI DSS
¿Una pasarela de pago es un TPSP PCI DSS?
Normalmente sí, porque procesa datos de cuenta por usted.
¿Cada cuánto se revisa a un TPSP PCI DSS?
Al menos una vez al año, como parte del monitoreo.
¿Y si un proveedor no comparte evidencias TPSP PCI DSS?
Regístrelo, considere alternativas y espere que su QSA pregunte por ello.
¿El cumplimiento del proveedor nos cubre?
No. Cubre solo la parte del proveedor.
Guías relacionadas
Ordene sus obligaciones TPSP PCI DSS
Liste sus proveedores y le enviamos una estimación por escrito, normalmente en un día hábil. Mencione cualquier proveedor que se niegue a compartir su atestación, porque eso define el plan, y la estimación cubrirá los casos difíciles además de los fáciles.
Quiero mi estimación por escrito