Guía
PA-DSS se retiró: qué lo reemplazó y qué hacer
PA-DSS validaba las aplicaciones de pago que se vendían a comercios. Sin embargo, se retiró y lo reemplazó el Software Security Framework, así que la validación vieja ya no le ayuda.
- Preparamos, un QSA evalúa
- Rangos de precio publicados
- Estimación por escrito, todo por correo
Qué era PA-DSS
La norma de seguridad de datos para aplicaciones de pago cubría el software de pago comercial. Así, los comercios podían elegir aplicaciones revisadas frente a una norma.
Por qué terminó PA-DSS
El PCI SSC pasó a un marco más amplio para el software moderno. Por eso las validaciones PA-DSS vencieron en octubre de 2022, y la lista quedó como histórica.
| Antes | Ahora |
|---|---|
| Aplicación validada en PA-DSS | Validación en el Secure Software Standard |
| Foco solo en la aplicación | El software y el ciclo de desarrollo del fabricante |
Revisión de la transición desde PA-DSS
Marque lo que sabe de su software de pago.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Qué significa el retiro de PA-DSS para los comercios
Una aplicación validada en PA-DSS no es insegura por eso. Pero su validación vieja ya no respalda su evaluación de PCI DSS, así que su QSA la evalúa como cualquier otro software en el alcance.
Preguntas para los fabricantes de software
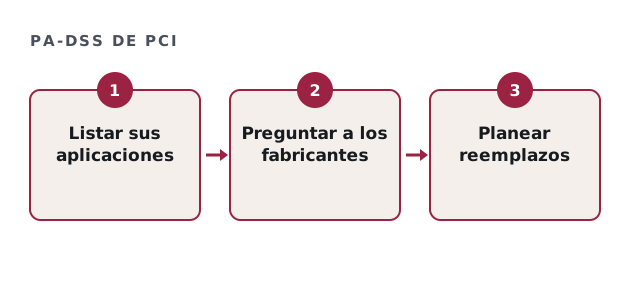
Pregunte qué ha hecho el fabricante desde entonces; por ejemplo, si el producto tiene validación en el Secure Software Standard.
- ¿El producto está validado en el Secure Software Standard?
- ¿El ciclo de desarrollo del fabricante está validado en el Secure SLC Standard?
- ¿Qué versión usamos, y tiene soporte?
- ¿Cómo se entregan las actualizaciones de seguridad?
Dónde ayudamos
Inventariamos las aplicaciones de pago y preparamos las evidencias que necesitará su QSA. No somos un QSA. El marco vigente se describe en la página del PCI Software Security Framework.
Revise también las terminales viejas y el software administrativo. Como se compraron hace años, quizá nadie recuerde su validación, y el inventario suele revelar aplicaciones olvidadas. Planee los reemplazos según su calendario de evaluación, porque un cambio a mitad de ciclo complica las evidencias. Así, la transición es ordenada y no apresurada.
Preguntas sobre PA-DSS
¿PA-DSS sigue vigente?
No. Las validaciones PA-DSS vencieron en octubre de 2022.
¿Qué reemplazó a PA-DSS?
El PCI Software Security Framework, con sus normas Secure Software y Secure SLC.
¿Debemos reemplazar el software validado en PA-DSS?
No de forma automática. Pero debe evaluarse como el resto del software en el alcance.
¿La validación del fabricante nos hace cumplir?
No. Ayuda, pero sus propios controles de PCI DSS siguen aplicando.
Guías relacionadas
Planee su transición desde PA-DSS
Liste sus aplicaciones de pago y le enviamos una estimación por escrito, normalmente en un día hábil. Incluya los números de versión, porque el soporte depende de ellos.
Quiero mi estimación por escrito