Guía
Redes inalámbricas PCI DSS, aunque no use Wi-Fi
Las reglas de redes inalámbricas PCI DSS aplican a casi todo comercio, porque un punto de acceso no autorizado puede aparecer en cualquier parte. Incluso sin Wi-Fi, debe buscar dispositivos inalámbricos no autorizados.
- Preparamos, un QSA evalúa
- Rangos de precio publicados
- Estimación por escrito, todo por correo
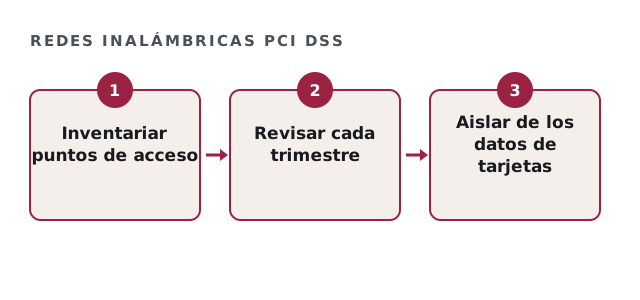
Por qué las reglas de redes inalámbricas PCI DSS aplican a todos
Un pequeño punto de acceso conectado a un puerto de red puede saltarse todo firewall. Por eso PCI DSS pide detectar dispositivos inalámbricos no autorizados, use o no Wi-Fi.
Requisitos básicos de redes inalámbricas PCI DSS
Las reglas son pocas, pero cada una necesita un registro.
| Requisito | En palabras simples |
|---|---|
| Detección | Buscar puntos de acceso no autorizados al menos cada tres meses. |
| Inventario | Llevar una lista de puntos de acceso autorizados. |
| Respuesta | Actuar ante cualquier dispositivo no autorizado que encuentre. |
| Aislamiento | Redes inalámbricas separadas del entorno de datos del tarjetahabiente. |
Revisión de redes inalámbricas
Marque lo que es cierto en cada sucursal.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Cómo configurar las redes autorizadas
Si la red inalámbrica conecta con el entorno de datos del tarjetahabiente, deben cambiarse los valores predeterminados, como contraseñas y claves de cifrado del fabricante. Además, un cifrado robusto protege el tráfico.
Dónde se pierden las evidencias de redes inalámbricas PCI DSS
Muchos comercios hacen la revisión pero no guardan registro, y el QSA no puede confirmarla.
- Escaneos sin fecha ni ubicación
- Inventarios con equipos viejos
- Sin registro de cómo se atendió un equipo no autorizado
- Wi-Fi de visitantes en la misma red que las terminales
Dónde ayudamos
Fijamos la rutina trimestral, revisamos el aislamiento y ordenamos las evidencias. No somos un QSA. El texto del requisito está en la biblioteca de documentos del PCI SSC.
Capacite además al personal de tienda para reportar equipos desconocidos: una caja extraña junto al router merece una pregunta. Así la detección no depende solo de la revisión trimestral. Registre también cómo se resolvió cada hallazgo, porque el evaluador preguntará qué pasó después.
Preguntas sobre redes inalámbricas PCI DSS
¿Las reglas de redes inalámbricas PCI DSS aplican si no tenemos Wi-Fi?
Sí. Igual debe detectar puntos de acceso no autorizados.
¿Cada cuánto se revisan las redes inalámbricas PCI DSS?
Al menos cada tres meses.
¿El control de acceso a la red sustituye los escaneos de redes inalámbricas PCI DSS?
Se aceptan algunos métodos de monitoreo automatizado, si detectan equipos no autorizados de forma fiable.
¿El Wi-Fi de visitantes está en el alcance?
Solo si llega al entorno de datos del tarjetahabiente, así que aíslelo.
Guías relacionadas
Ordene sus evidencias de redes inalámbricas
Indíquenos cuántas sucursales opera y si alguna usa terminales inalámbricas, porque eso cambia la revisión de aislamiento. Le enviamos una estimación por escrito para todas, normalmente en un día hábil.
Quiero mi estimación por escrito