Guía
PCI DSS 6.4.3 y el inventario de scripts de la página de pago
PCI DSS 6.4.3 cubre cada script que se carga en su página de pago. Cada uno necesita autorización, una razón escrita y un lugar en un inventario, así que el trabajo es sobre todo de gobierno.
- Preparamos, un QSA evalúa
- Rangos de precio publicados
- Estimación por escrito, todo por correo
Qué pide PCI DSS 6.4.3
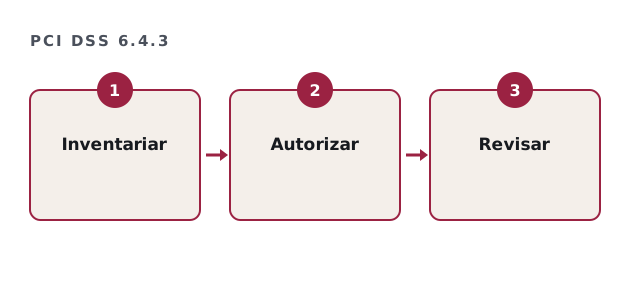
El requisito tiene tres partes: los scripts deben estar autorizados, su integridad debe asegurarse y un inventario debe listar cada uno con una justificación escrita.
La evidencia es una lista, un rastro de aprobaciones y una descripción de cómo se revisa la integridad. Como marketing e ingeniería añaden scripts, ambos equipos participan.
| Parte | Evidencia |
|---|---|
| Autorización | Registro de aprobación por script |
| Justificación | Razón de negocio por escrito |
| Inventario | Lista vigente con responsables |
| Integridad | Descripción del método usado |
| Revisión | Revisiones periódicas con fecha |
Cómo armar el inventario de PCI DSS 6.4.3
Liste cada script de la página de pago, incluidos los de terceros, y asigne a cada uno un responsable y una razón. Elimine los que nadie puede justificar.
Así el inventario suele acortarse, y la revisión continua se vuelve más fácil.
Revisión de PCI DSS 6.4.3
Marque lo que ya tiene.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Flujo de aprobación
Fije una regla simple: ningún script nuevo en la página de pago sin un ticket aprobado. El inventario se actualiza con cada aprobación, e incluye a quien lo solicitó.
Así el rastro muestra el control funcionando a lo largo del año.
Cómo se relaciona PCI DSS 6.4.3 con el 11.6.1
El requisito 11.6.1 cubre la detección de cambios no autorizados en la misma página, así que ambos suelen tratarse juntos con un solo inventario.
Confirme también qué parte es responsable de la página cuando la aloja un proveedor, porque eso cambia sus obligaciones.
Quién es responsable
Normalmente el inventario está a cargo de quien lidera web o ingeniería. Pero marketing debe seguir la regla de aprobación, así que informe a ambos equipos.
Revise además el inventario con la frecuencia que fije su análisis de riesgos específico.
Dónde ayuda Ashcroft
Armamos el inventario, la regla de aprobación y el registro de revisiones. Nuestro análisis de brechas cuesta $8,000–$40,000. No somos un QSA. El texto del requisito está en la biblioteca de documentos del PCI SSC.
Preguntas sobre PCI DSS 6.4.3
¿PCI DSS 6.4.3 aplica si un proveedor aloja la página de pago?
Depende de cómo esté incrustada la página. Consúltelo con su proveedor y su QSA.
¿Quién mantiene el inventario de PCI DSS 6.4.3?
Normalmente quien lidera web o ingeniería.
¿PCI DSS 6.4.3 ya es obligatorio?
Sí. Se volvió obligatorio el 31 de marzo de 2025.
¿Cuentan los scripts de analítica?
Sí, si se cargan en la página de pago.
Guías relacionadas
Cumpla PCI DSS 6.4.3 con registros claros
Cuéntenos cómo está construida su página de pago. Le enviamos una estimación por escrito, normalmente en un día hábil.
Quiero mi estimación por escrito