Guía
Cómo redactar la política de seguridad PCI DSS
La política de seguridad PCI DSS está en el requisito 12 y une todo el programa. Declara la intención, los roles y los ciclos de revisión, así que el QSA la lee primero y prueba contra ella.
- Preparamos, un QSA evalúa
- Rangos de precio publicados
- Estimación por escrito, todo por correo
Qué cubre la política de seguridad PCI DSS
Fija el enfoque general para proteger los datos de tarjetas, remite a las políticas temáticas, como acceso, registros y respuesta a incidentes, y nombra a quién corresponde cada responsabilidad.
Como cada requisito remite a ella, la política debe reflejar cómo trabaja de verdad.
| Sección | Contenido |
|---|---|
| Propósito y alcance | Qué y a quién cubre |
| Roles | Responsabilidades de seguridad por rol |
| Políticas temáticas | Enlaces a cada política de apoyo |
| Riesgo | Cómo se hacen los análisis de riesgos específicos |
| Concientización | Capacitación según el 12.6 |
| Revisión | Revisión y aprobación anuales |
Cómo aprobar la política de seguridad PCI DSS
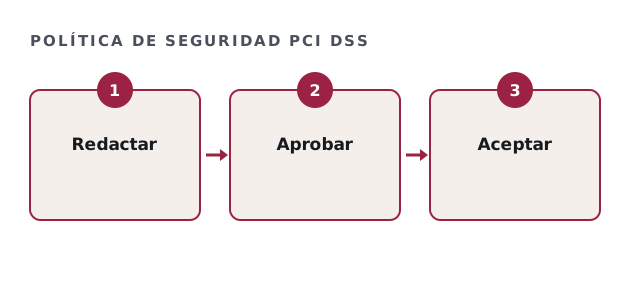
La aprueba la dirección, con fecha. Revísela al menos una vez al año y tras cambios importantes, y conserve cada versión aprobada.
Registre además quién la revisó, para que el QSA vea el ciclo.
Revisión de su política de seguridad
Marque lo que ya tiene.
Su resultado aparece aquí a medida que marca las casillas, para que vea lo que sigue pendiente.
Aceptación del personal
Las personas deben saber que la política les aplica. Recabe su aceptación al contratar y tras cambios importantes, y vincúlela con la capacitación en concientización.
Así, las entrevistas confirman lo que dice la política.
Una política de seguridad PCI DSS práctica
Las políticas largas tienden a alejarse de la realidad. Mantenga breve la política principal y ponga el detalle en procedimientos, para que cada actualización toque solo lo que cambió.
Evite copiar plantillas sin editarlas: el QSA prueba lo que dice el texto.
Cómo enlazar con el resto del requisito 12
El requisito 12 también cubre análisis de riesgos, concientización, verificación del personal, proveedores y respuesta a incidentes, y la política debe remitir a cada uno. Como el QSA los lee juntos, la coherencia importa.
Revise que fechas y responsables coincidan entre documentos.
Dónde ayuda Ashcroft
Redactamos el conjunto de políticas con sus equipos y armamos los registros de revisión y aceptación. El trabajo de políticas y documentación cuesta $10,000–$30,000. No somos un QSA. La norma está en la biblioteca de documentos del PCI SSC.
Preguntas sobre la política de seguridad PCI DSS
¿Cada cuánto debe revisarse la política de seguridad PCI DSS?
Al menos una vez al año y tras cambios importantes.
¿Quién aprueba la política de seguridad PCI DSS?
La dirección, con fecha registrada.
¿Podemos usar una plantilla para la política de seguridad PCI DSS?
Como punto de partida, pero edítela para reflejar cómo trabaja.
¿Los contratistas deben aceptarla?
Si están en el alcance, sí.
Guías relacionadas
Actualice su política de seguridad PCI DSS
Envíenos su conjunto actual de políticas. Le enviamos una estimación por escrito, normalmente en un día hábil.
Quiero mi estimación por escrito